 Русский
 English
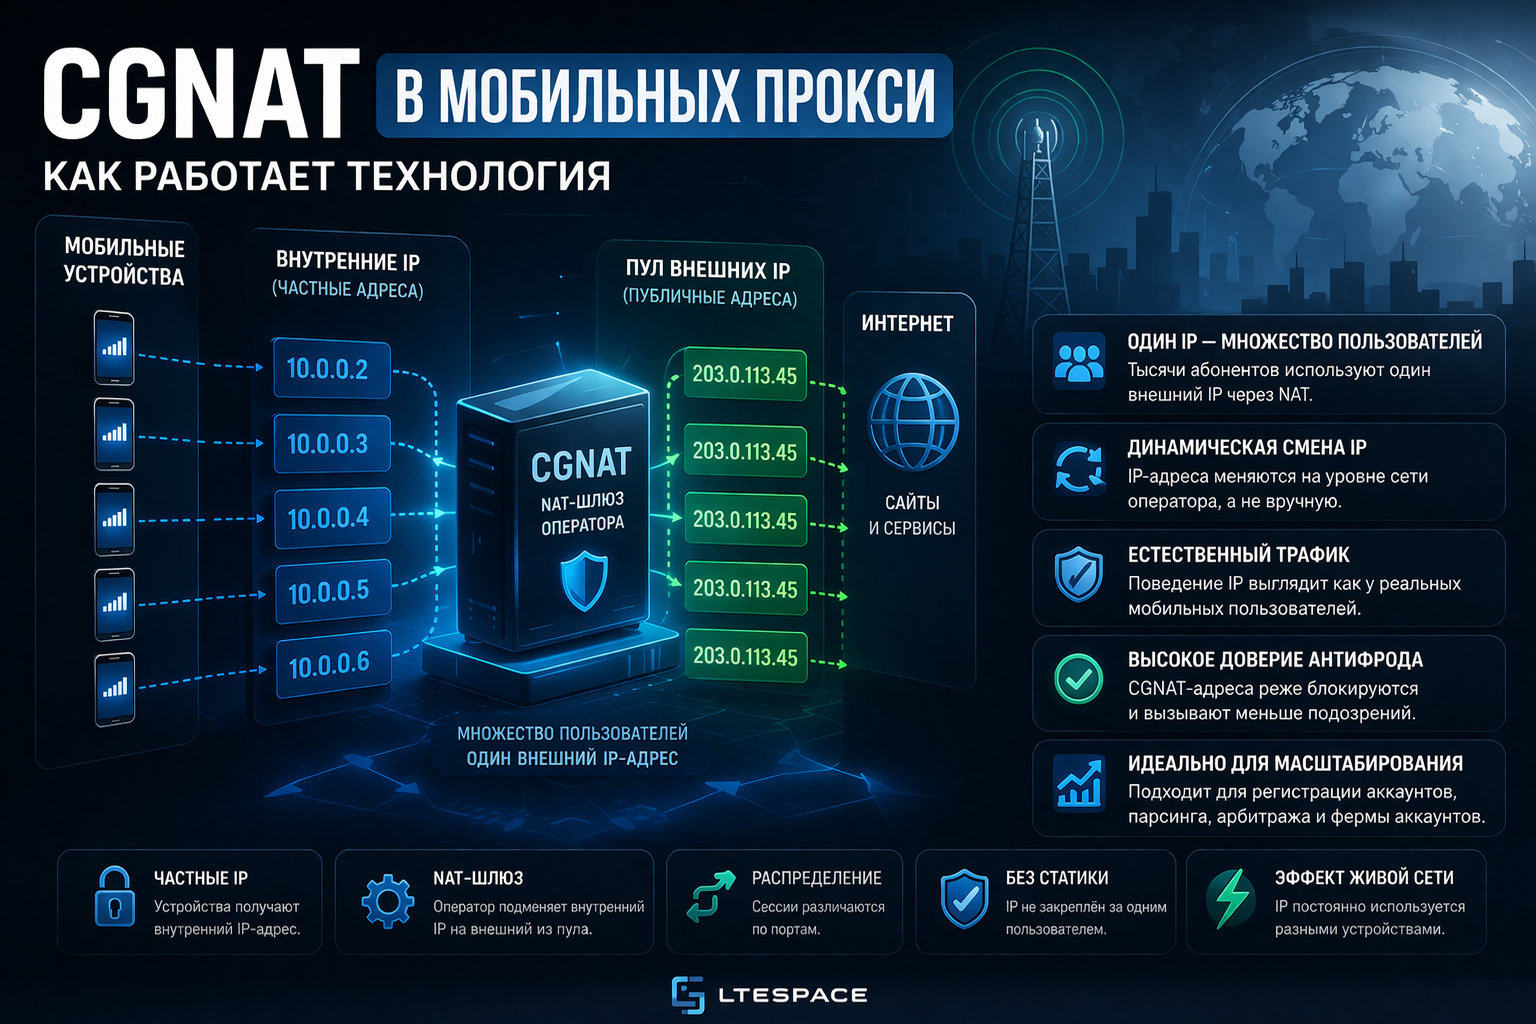
CGNAT в мобильных прокси — это технология оператора связи, при которой много абонентов выходят в интернет через один общий внешний IP-адрес. Именно она объясняет, почему мобильные адреса так трудно заблокировать: за каждым из них одновременно стоят реальные люди с телефонами. В 2026 году CGNAT работает почти у всех мобильных операторов, и понимание его устройства помогает правильно настроить смену IP, сессии и работу с аккаунтами.
Зачем операторы используют CGNAT
Адресов IPv4 всего около 4,3 миллиарда, и свободные давно закончились: в Европе региональный регистратор RIPE NCC раздал последний свободный блок в ноябре 2019 года. При этом у одного оператора десятки миллионов абонентов, и почти каждый телефон постоянно в сети. Выдать каждому устройству собственный внешний адрес невозможно.
CGNAT (Carrier-Grade NAT, NAT операторского уровня) решает эту задачу. Телефон получает внутренний адрес, который виден только внутри сети оператора, а в интернет выходит через шлюз с небольшим пулом внешних адресов. Один внешний адрес обслуживает многих абонентов сразу.
Как работает CGNAT: путь запроса
Когда телефон или модем открывает сайт, запрос проходит четыре шага:
- Устройство получает внутренний адрес. Для CGNAT выделен специальный диапазон
100.64.0.0/10, но операторы используют и частные адреса вида10.x.x.x. - Запрос уходит на шлюз CGNAT оператора.
- Шлюз подставляет вместо внутреннего адреса и порта внешний адрес из пула и свободный порт, а пару «внутренний — внешний» записывает в таблицу.
- Ответ сайта приходит на внешний адрес и порт, шлюз находит запись в таблице и передаёт ответ нужному устройству.
Абоненты за одним IP различаются только портами. У адреса около 65 тысяч портов, и шлюз раздаёт их абонентам блоками. Сколько людей окажется за одним адресом, зависит от настроек оператора: обычно это десятки или сотни устройств одновременно.
Важная деталь: стандарт RFC 4787 рекомендует шлюзам отправлять все соединения одного абонента через один и тот же внешний адрес. Поэтому, пока устройство подключено к сети, его внешний IP обычно не меняется. Новый адрес появляется при переподключении к сети, когда оператор заводит новую сессию.
Что видит сайт при подключении через CGNAT
Сайт не видит внутренний адрес устройства и не видит, сколько абонентов стоит за внешним IP. Ему доступны:
- внешний IP-адрес из пула оператора;
- номер сети (ASN) — по нему видно, что адрес принадлежит мобильному оператору, а не хостингу;
- примерная геолокация — чаще всего город, где стоит шлюз оператора, а не точное место устройства;
- порт соединения — он меняется от соединения к соединению и личность не раскрывает.
Отсюда следствие для работы: геолокация мобильного IP бывает неточной. Адрес из Подмосковья может определяться как московский, а адрес небольшого города — как адрес областного центра. Часовой пояс браузера стоит согласовывать с тем, что показывают сервисы проверки IP, а не с предполагаемым местом модема. Подробнее — в статье мобильные прокси и часовой пояс.
Почему CGNAT делает мобильные прокси устойчивыми
Если сайт заблокирует мобильный IP, он закроет доступ всем абонентам за этим адресом, то есть обычным людям, которые просто открыли его с телефона. Поэтому крупные платформы почти не блокируют мобильные адреса надолго. Вместо блокировки они показывают капчу, просят подтвердить номер телефона или ограничивают конкретный аккаунт.
Репутация мобильного адреса тоже устроена иначе. Через IP дата-центра обычно работает один клиент, и всё плохое, что с него пришло, остаётся за адресом. Через мобильный IP проходит трафик множества абонентов, а сам адрес периодически переходит от одних устройств к другим. Плохая история у такого адреса размывается быстрее. Как это учитывают антифрод-системы, разобрано в статье мобильные прокси и антифрод.
Как устроен мобильный прокси поверх CGNAT
Через CGNAT нельзя подключиться к устройству снаружи: у модема нет своего внешнего адреса и открытого порта. Поэтому мобильный прокси работает в обратную сторону. Модем с SIM-картой сам подключается к серверу прокси-сервиса и держит это соединение. Клиент подключается к серверу, сервер передаёт трафик модему, а модем выводит его в интернет через сеть оператора и его шлюз CGNAT.
Смена IP в такой схеме — это переподключение модема к сети оператора. Модем заново регистрируется в сети, получает новую сессию, и шлюз назначает ему другой внешний адрес из пула. У LTESpace это работает тремя способами:
- приватный канал — модем переподключается по ссылке, когда это нужно пользователю;
- общий канал — адрес меняется сам по таймеру, для российских тарифов описаны интервалы 2 и 5 минут;
- мультипорт — каждое новое соединение выходит через другой IP из пула оператора, тариф доступен для российских операторов, подробнее в статье мультипорт мобильные прокси.
Разница между этими способами для сессий и аккаунтов описана в руководстве мобильные прокси с ротацией.
Как проверить, что адрес мобильный
Проверка занимает минуту. Достаточно открыть через прокси любой сервис проверки IP и посмотреть три поля:
- провайдер или ASN — там должно стоять название мобильного оператора, а не хостинга или дата-центра;
- тип подключения — многие сервисы помечают такие адреса как мобильные (mobile или cellular);
- страна и город — они должны совпадать со страной тарифа; город может отличаться из-за шлюза оператора.
Если сервис показывает домашнего провайдера или хостинг, программа, скорее всего, выходит в сеть мимо прокси, и нужно проверить её настройки.
Ограничения CGNAT, о которых стоит знать
У технологии есть и обратная сторона:
- общая репутация — если кто-то из абонентов за тем же адресом рассылает спам или запускает ботов, капчу может получить и прокси;
- повтор адреса — пул оператора в регионе ограничен, поэтому после смены IP иногда выпадает адрес, который уже был у этого модема раньше;
- неточная география — сайт видит город шлюза, а не реальное место модема;
- только исходящие соединения — через мобильный IP нельзя принимать входящие подключения, поэтому для сервера или хостинга он не подходит;
- IPv6 идёт мимо CGNAT — многие операторы выдают телефонам и IPv6, а там у каждого устройства свой адрес без общего пула. Если браузер или программа уходит в сеть по IPv6 мимо прокси, сайт увидит совсем другой адрес.
Как учитывать CGNAT в работе
- Один аккаунт — одна сессия на одном адресе. Вход, действия и выход проходят без смены IP посередине.
- Смена IP между аккаунтами. Перед входом в следующий аккаунт адрес меняют и проверяют, что он действительно новый.
- Часовой пояс по факту. Его выставляют по тому, что показывает сервис проверки IP, а не по городу из описания тарифа.
- Отпечаток браузера отдельно. CGNAT скрывает адрес, но не браузер. Для нескольких аккаунтов нужен отдельный профиль, как описано в руководстве регистрация аккаунтов через мобильные прокси.
- Протокол под задачу. HTTPS подходит браузерам и большинству программ, SOCKS5 нужен для остального трафика. Сравнение — в статье HTTP, HTTPS и SOCKS5.
Чем мобильный адрес за CGNAT отличается от серверного IPv4 с ротацией, разобрано в статье IPv4-прокси с ротацией или мобильные.
Итоги
CGNAT в мобильных прокси — причина, по которой мобильные адреса вызывают у сайтов больше доверия. Один внешний IP делят много реальных абонентов, поэтому сайт не может ни связать адрес с одним человеком, ни надолго его заблокировать. Новый адрес при этом появляется не сам по себе, а при переподключении модема к сети. Отсюда правила работы: держать адрес на всю сессию, менять его между аккаунтами и сверять часовой пояс с фактической геолокацией. Выбрать канал со сменой IP по ссылке или по таймеру можно в разделе тарифы LTESpace.